Zusammenfassung:
Die Kryptowährungs-Handelsplattform Bitget erlitt kürzlich einen groß angelegten Cyberangriff, bei dem Kryptowährungen im Wert von mehr als 351 Millionen US-Dollar von den Servern der Handelsplattform gestohlen wurden. Bitget glaubt, dass dieser Angriff in hohem Maße mit den bekannten Aktivitätsmustern nordkoreanischer Hackergruppen übereinstimmt. Sollte sich das entsprechende Urteil endgültig bestätigen, handelt es sich um den größten bekannten Kryptowährungsdiebstahl seit 2026.
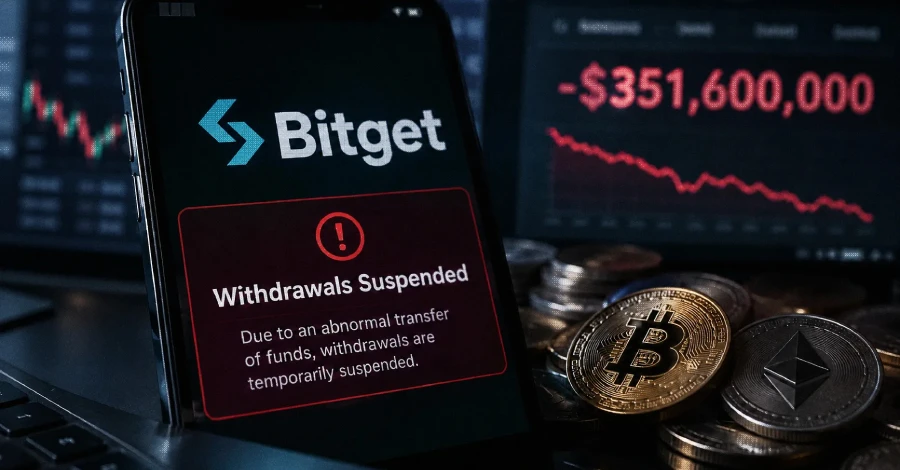
Der Angriff ereignete sich am 24. September und die Angreifer übertrugen ohne Genehmigung eine große Menge Kryptowährung aus Bitgets Hot Wallet. Hot Wallets sind in der Regel mit dem Internet verbunden und dienen hauptsächlich der Abwicklung täglicher Transaktionen. Daher müssen sie im Vergleich zu Cold Wallets, die lange Zeit offline sind, selbst ständig mit dem Netzwerk verbunden sein und werden daher zu einem wichtigen Angriffsziel für Kryptowährungsplattformen.
Bitget hat daraufhin Kryptowährungsabhebungen auf der Plattform ausgesetzt, um eine weitere Ausweitung des Angriffs zu verhindern. Das Unternehmen sagte, es verfüge derzeit über einen Benutzerschutzfonds in Höhe von etwa 464 Millionen US-Dollar, was theoretisch ausreicht, um die durch den Vorfall verursachten Verluste in Höhe von 351 Millionen US-Dollar zu decken. Allerdings gab Bitget nicht bekannt, wann das Auszahlungsgeschäft wieder aufgenommen wird.
Bitget-CEO Gracy Chen sagte, dass der Angriff und der anschließende Vermögensdiebstahl in hohem Maße mit den Angriffsmustern bekannter nordkoreanischer Hackergruppen übereinstimmten. Allerdings handelt es sich hierbei derzeit nur um eine Einschätzung von Bitget auf Grundlage der Angriffsmerkmale, und es liegen keine öffentlichen Informationen vor, die die Identität des Angreifers vollständig bestätigen.
Eine Reihe von Hackergruppen mit Verbindungen zu Nordkorea werden seit langem beschuldigt, Angriffe auf Kryptowährungsbörsen, Blockchain-Projekte und damit verbundene Software-Lieferketten durchgeführt zu haben. Es wird angenommen, dass diese Organisationen durch den Diebstahl digitaler Vermögenswerte große Geldbeträge erlangt haben und einen Teil der Gelder zur Unterstützung des nordkoreanischen Atomwaffenprogramms verwendet haben.
Daten des Blockchain-Intelligence-Unternehmens TRM Labs zeigen, dass das Ausmaß des Kryptowährungsdiebstahls im Zusammenhang mit Hacking-Aktivitäten im Zusammenhang mit Nordkorea im Jahr 2026 etwa drei Viertel des gesamten Kryptowährungsdiebstahls weltweit im gleichen Zeitraum ausmacht. Wenn sich letztendlich herausstellt, dass der Verlust von Bitget mit nordkoreanischen Hackern zusammenhängt, wird der Fall die Cyberkriminalitätsaktivitäten im Zusammenhang mit Nordkorea weiter ausweiten, um den weltweiten Kryptowährungsdiebstahl zu erklären.
Dieser Vorfall ist auch der jüngste in einer Reihe großer Hackerangriffe in der Kryptowährungsbranche im Jahr 2026. Erst Anfang September stahl ein Hacker Bitcoins im Wert von etwa 340 Millionen US-Dollar aus Wallets im Zusammenhang mit Liquid Network und gab die meisten davon später zurück. Am Ende befanden sich noch etwa 47 Millionen US-Dollar an Vermögenswerten unter der Kontrolle des Angreifers.
Da der Liquid Network-Vorfall letztendlich den Großteil der gestohlenen Vermögenswerte wiedererlangte, war das tatsächliche Ausmaß des Verlusts deutlich geringer als der ursprünglich gestohlene Betrag. Im Gegensatz dazu gelten die 351 Millionen US-Dollar, um die es bei Bitgets Vorfall ging, derzeit als direkt gestohlener Betrag und übertrafen daher frühere Fälle und stellten den bisher größten bekannten Kryptowährungsdiebstahl in diesem Jahr dar.
Die Hauptziele des Bitget-Angriffs waren diesmal Hot Wallets. Im Gegensatz zu Cold Wallets müssen Hot Wallets mit dem Internet verbunden sein, damit sie Benutzereinzahlungen, -abhebungen und -transaktionen schnell verarbeiten können, sind aber auch einem höheren Risiko von Cyberangriffen ausgesetzt. Große Handelsplattformen speichern Vermögenswerte normalerweise in Hot- und Cold-Wallets und verschiedenen Sicherheitseinrichtungen, um das Risiko großer Verluste zu verringern, wenn ein einzelnes System kompromittiert wird.
Bitget gab an, dass das Unternehmen den Sicherheitsvorfall untersucht und die damit verbundenen Auszahlungsvorgänge ausgesetzt hat. Bisher hat das Unternehmen jedoch weder bekannt gegeben, mit welchen technischen Mitteln der Angreifer in das System eingedrungen ist, noch hat es bekannt gegeben, welcher Sicherheitslink verletzt wurde.
Gracy Chen gab auch nicht bekannt, wann Bitget voraussichtlich die Auszahlungsdienste wieder aufnehmen wird. Da die Handelsplattform vor der Wiederherstellung der Dienste bestätigen muss, dass der Angriffspfad unterbrochen wurde, und Wallets, Konten und die zugehörige Infrastruktur weiter überprüfen muss, hängt die konkrete Wiederherstellungszeit immer noch vom Fortschritt der Untersuchung und Sicherheitskorrekturen ab.
Dieser Vorfall verdeutlicht einmal mehr die Sicherheitsrisiken, denen Handelsplattformen für Kryptowährungen ausgesetzt sind. Im Vergleich zu traditionellen Finanzinstituten zeichnen sich Vermögensübertragungen bei Kryptowährungstransaktionen in der Regel durch hohe Geschwindigkeit, Globalisierung und irreversible Transaktionen aus. Sobald es einem Angreifer gelingt, die Kontrolle über ein Wallet zu erlangen, können Gelder in kurzer Zeit an mehrere Adressen transferiert werden, was die spätere Nachverfolgung und Wiederherstellung sehr schwierig macht.
Gleichzeitig haben sich Hackergruppen mit Bezug zu Nordkorea in den letzten Jahren schrittweise ausgeweitet, von direkten Angriffen auf Handelsplattformen für Kryptowährungen bis hin zu Angriffen auf Open-Source-Software, Entwickler und Software-Lieferketten. Angreifer können Zugangsdaten zunächst über die Software-Lieferkette oder Entwicklerausrüstung erhalten, dann weiter in die internen Systeme des Unternehmens eindringen und schließlich digitale Vermögenswerte stehlen.
Bitget hat noch nicht die vollständigen technischen Details dieses Angriffs offengelegt, sodass die spezifische Eindringmethode des Angreifers noch untersucht werden muss. Was zum jetzigen Zeitpunkt bestätigt werden kann, ist, dass mehr als 351 Millionen US-Dollar an Krypto-Assets ohne Genehmigung von Bitget-Hot-Wallets übertragen wurden, und Bitget hat Abhebungen ausgesetzt und eine Sicherheitsuntersuchung eingeleitet.
Wenn spätere Ermittlungen bestätigen, dass der Angriff tatsächlich von einer nordkoreanischen Hackerorganisation durchgeführt wurde, dann wird dies erneut ein schwerwiegender Fall von Cyberkriminalität im Zusammenhang mit Nordkorea sein, bei der Kryptowährungsgelder erbeutet werden. Und bis die Identität des Angreifers und der spezifische Einbruchspfad weiter bestätigt sind, ist Bitgets aktuelle Einschätzung der Quelle des Angriffs immer noch eine vorläufige Schlussfolgerung auf der Grundlage der vorhandenen Angriffsmerkmale.
Kommentare