
Zusammenfassung:
Microsoft entwickelt einen neuen Sicherheitsüberprüfungsmechanismus für Windows 11. Anwendungen können künftig vor dem Start einheitlich prüfen, ob der Computer die von Microsoft festgelegten Sicherheitsstandards erfüllt. Erfüllt das Gerät die Anforderungen nicht, können Softwareentwickler nach eigenem Ermessen entscheiden, ob sie die Ausführung des Programms zulassen, einige Funktionen einschränken oder sogar den Start der Anwendung ganz verweigern.
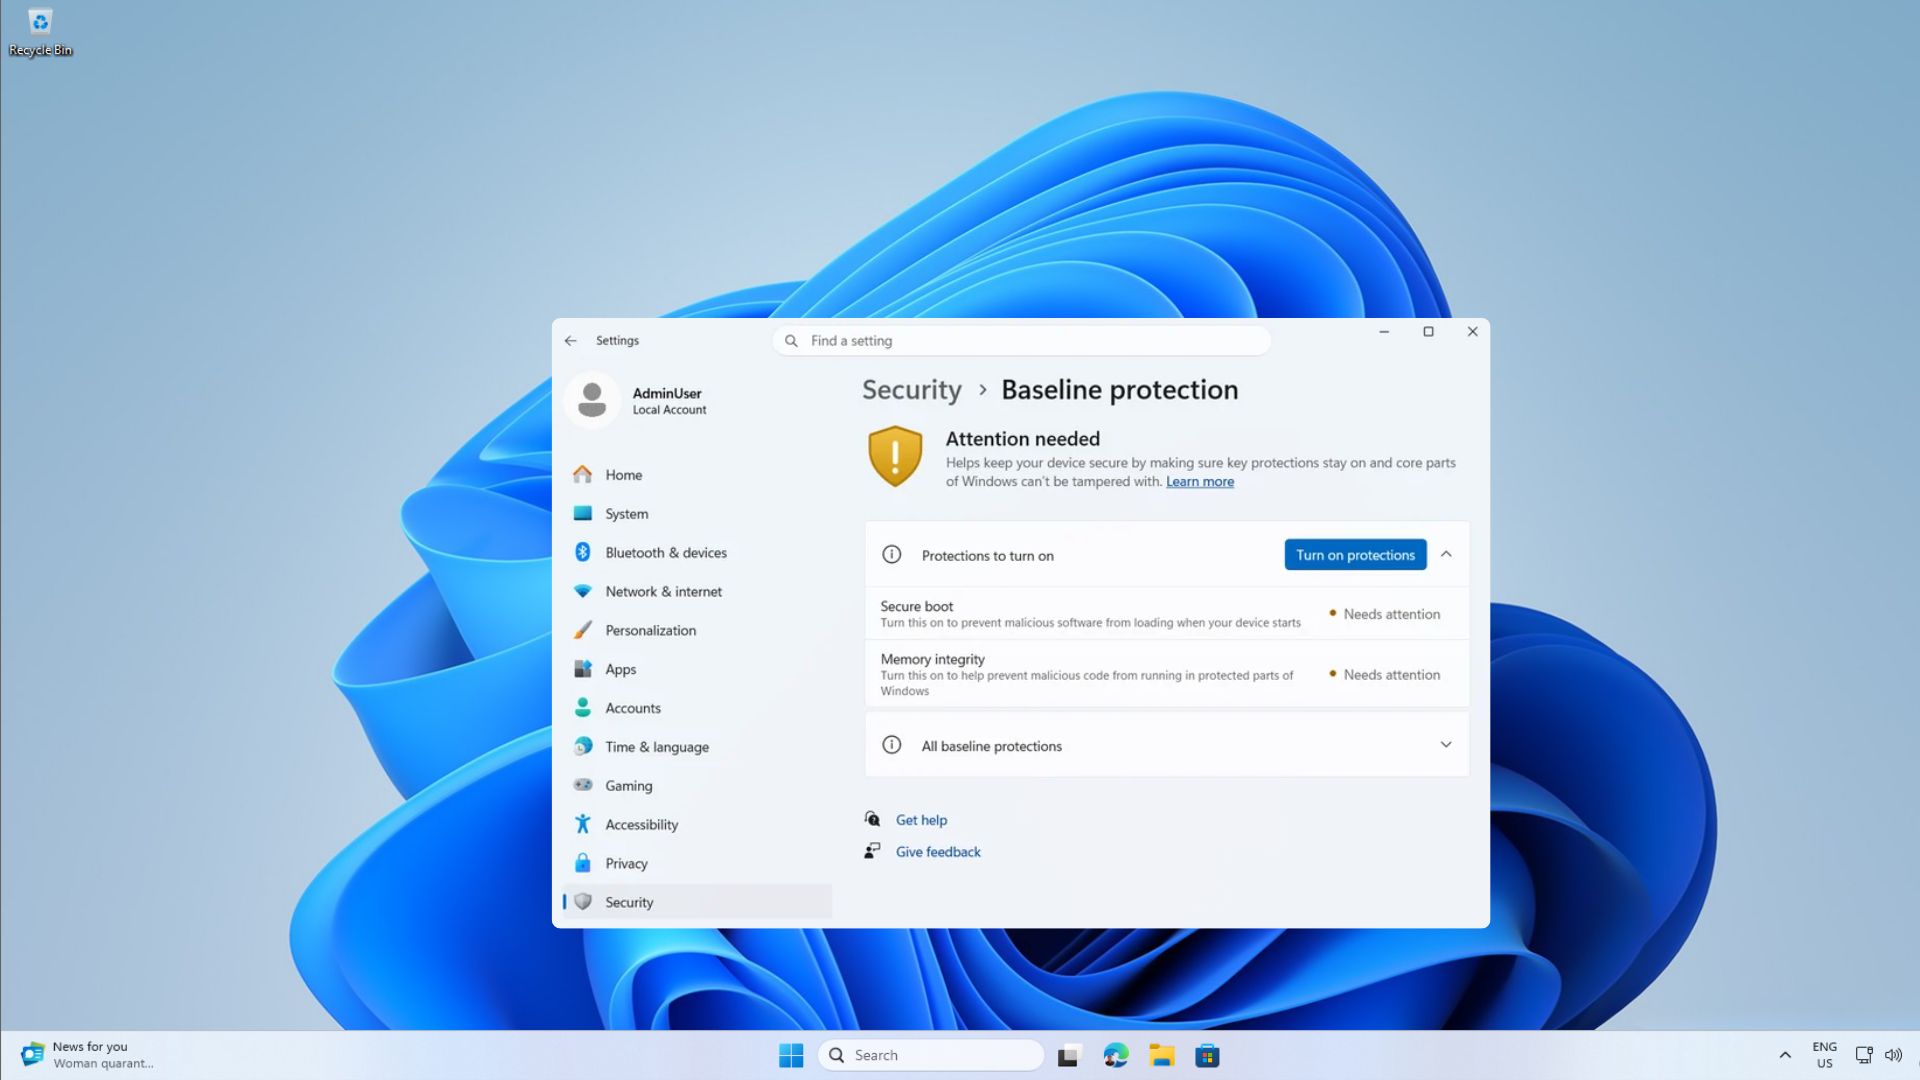
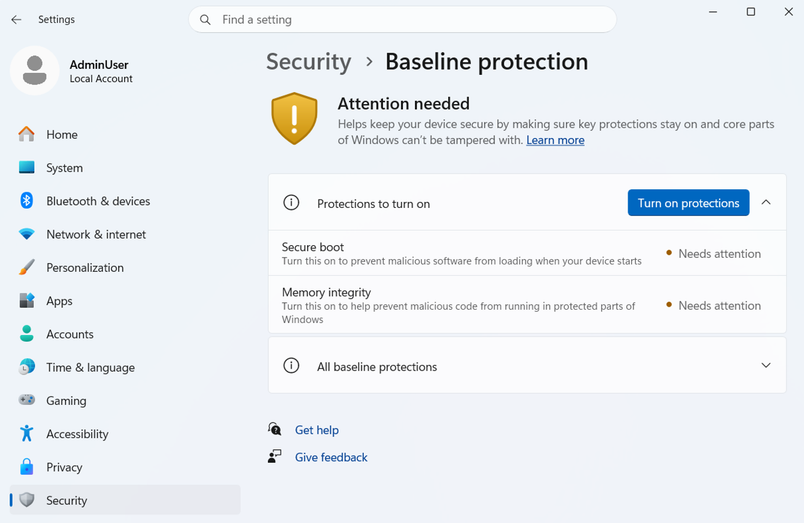
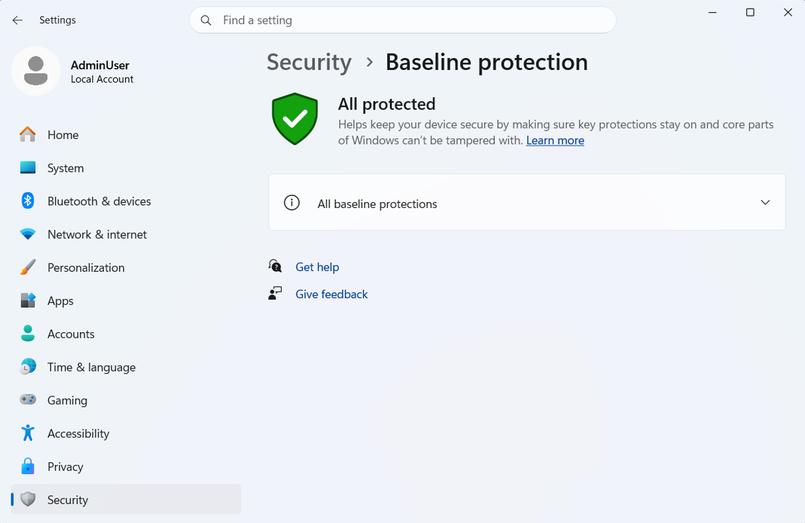
Diese neue Funktion trägt den Namen „Windows Baseline Protection (Windows Security Baseline Protection)“. Es ist nun in die Testphase der Windows Insider-Vorschau eingetreten und soll 2027 offiziell für die Mehrheit der Benutzer geöffnet werden. Microsoft hofft, mit diesem Mechanismus die Sicherheitserkennungsprozesse, die ursprünglich in verschiedenen Softwaretypen verstreut waren, in einen einheitlichen Standard zu integrieren.
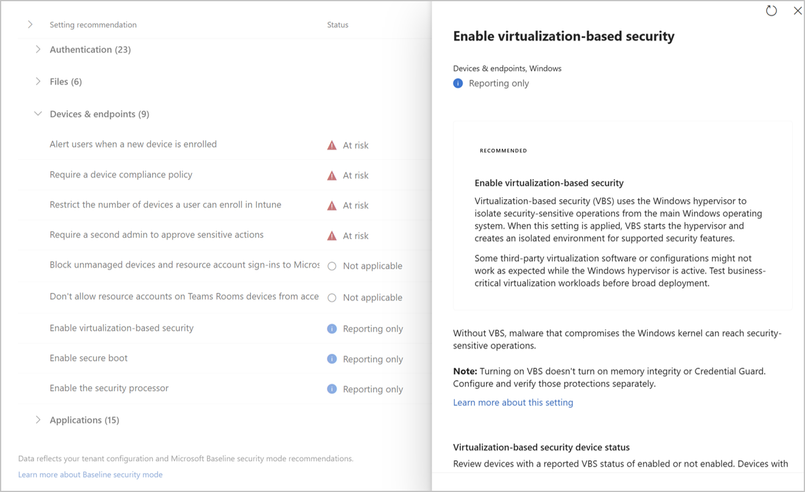
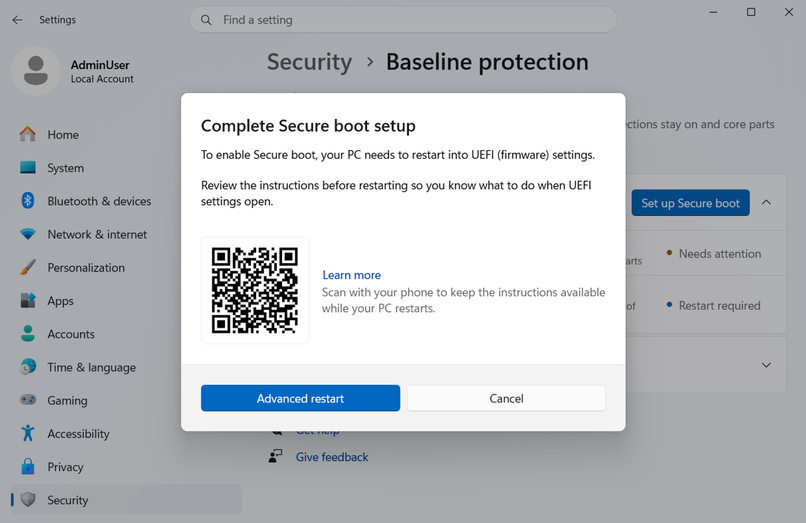
Nach Angaben von Microsoft wird dieser Mechanismus eine Reihe wichtiger Sicherheitsfunktionen umfassend überprüfen, darunter den TPM 2.0-Sicherheitschip, sicheren Start (Secure Boot), virtualisierungsbasierte Sicherheit (VBS), Speicherintegritätsschutz (Memory Integrity), signierte Treiberüberprüfung, Windows-zertifizierte Treiber, Kernel-Debugger-Schutz und Schutz vor anfälligen Treibern.
Für normale Benutzer bedeutet dies, dass sich einige Software in Zukunft möglicherweise nicht mehr nur auf die Betriebssystemversion konzentriert, sondern zusätzlich den Sicherheitsstatus des gesamten Computers überprüft. Wenn der Benutzer die sichere Startfunktion ausschaltet, den Speicherintegritätsschutz deaktiviert oder entsprechende Sicherheitseinstellungen ändert, um andere Systeme wie Linux zu installieren, besteht das Gerät möglicherweise die neue Sicherheitsüberprüfung nicht.
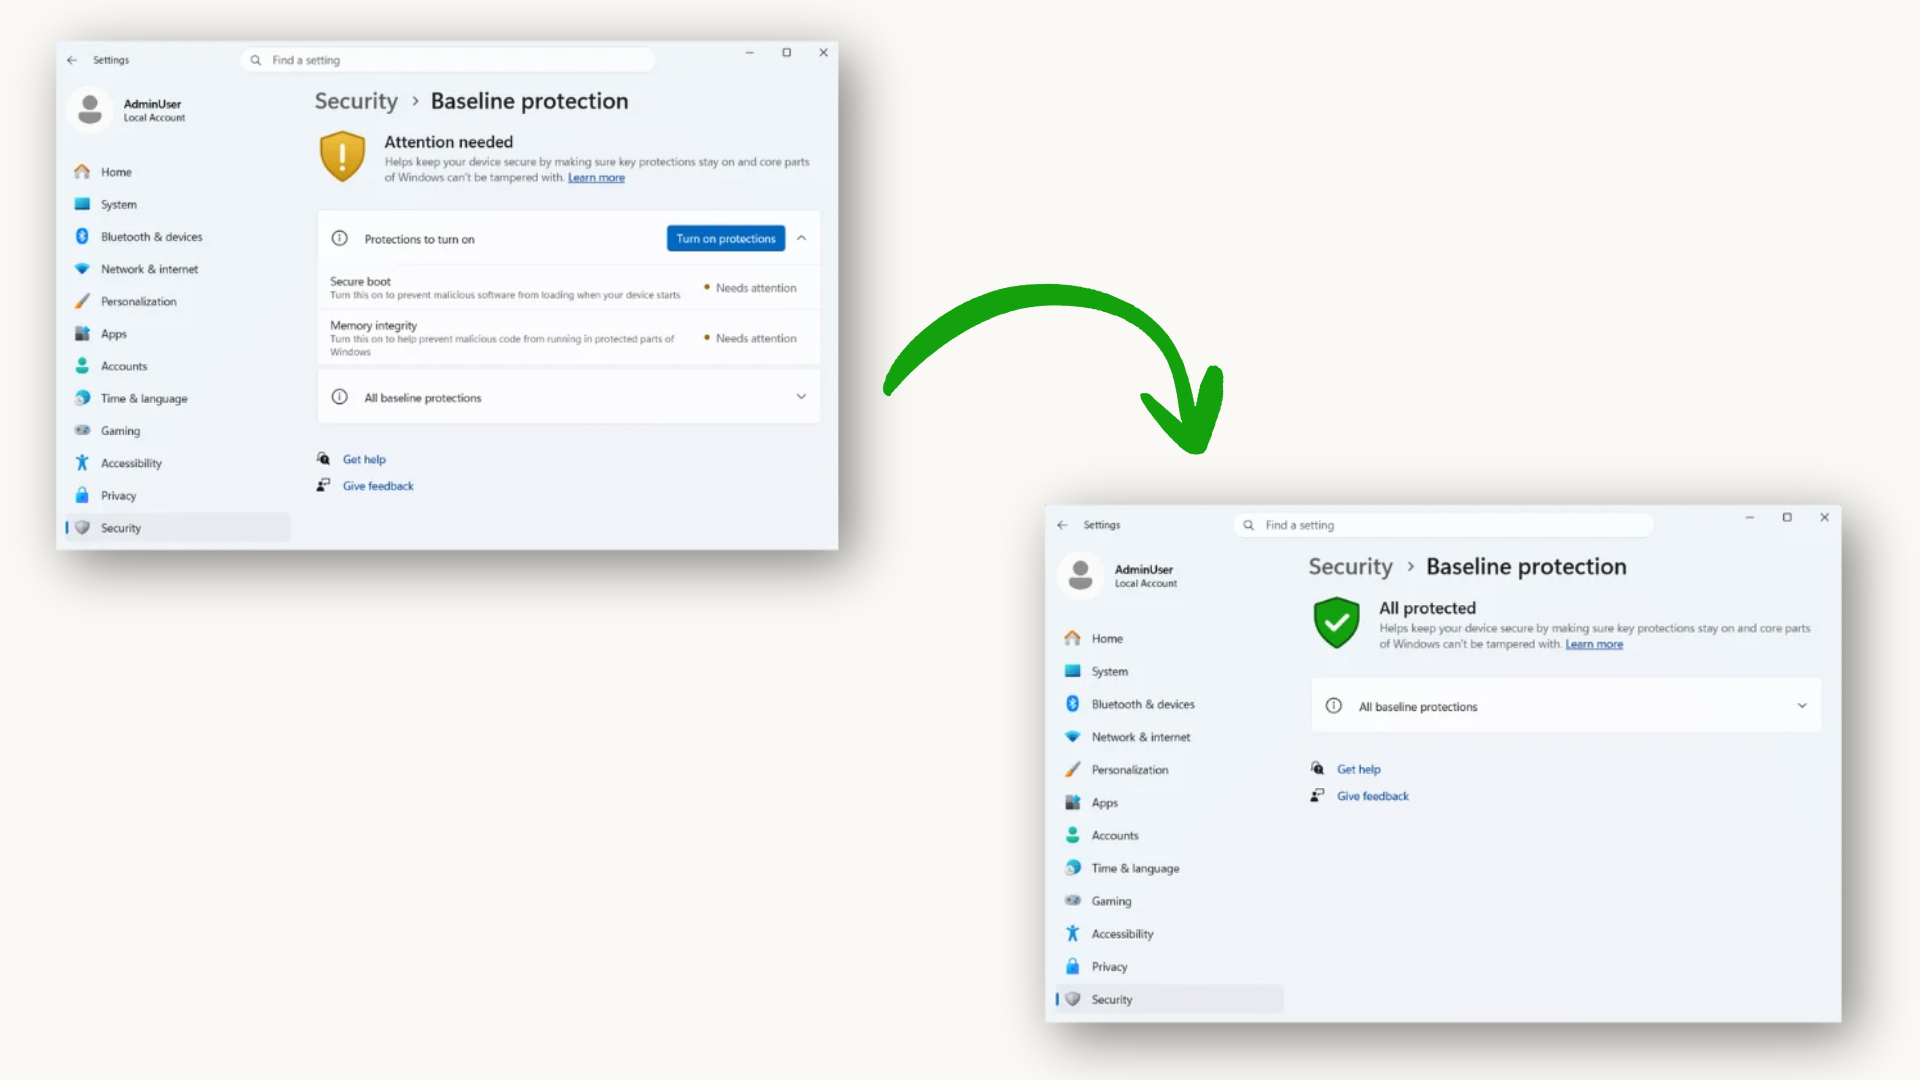
Microsoft sagte, dass viele Softwareprogramme tatsächlich bereits selbstständig ähnliche Prüfungen durchführen. Bankanwendungen überprüfen beispielsweise, ob das Gerät über ein TPM-Sicherheitsmodul verfügt, während einige Online-Spiele Treibersignaturen und Systemintegrität prüfen. Bei „Battlefield 6“ mussten Spieler bisher Secure Boot aktivieren, um das Spiel normal starten zu können. Der neue Sicherheitsbasismechanismus vereint diese verstreuten Erkennungen in einer Standardschnittstelle, die Entwickler direkt aufrufen können.
Entwickler können vom System einfache und klare Verifizierungsergebnisse erhalten, darunter ob das Gerät den Test bestanden hat, welche Sicherheitsfunktionen fehlen und Informationen zur hardwarebasierten Authentifizierung. Anschließend können Softwareanbieter Regeln nach ihren eigenen Bedürfnissen entwickeln, z. B. nur Warnungen ausgeben, einige Funktionen deaktivieren, Dienstberechtigungen reduzieren oder die Ausführung von Anwendungen direkt verhindern.
Pawan Davuluri, Leiter des Windows- und Gerätegeschäfts von Microsoft, sagte während der Ignite 2026-Konferenz, dass dieser Mechanismus Entwicklern helfen kann, zu bestätigen, ob die Geräte, auf denen ihre Anwendungen ausgeführt werden, die voreingestellten Sicherheitsanforderungen erfüllen, und so eine zuverlässigere Sicherheit für Unternehmenssoftware, Finanzdienstleistungen, Bildungsplattformen und Online-Spiele bieten kann.
Derzeit haben 11 Unternehmen an dem Testplan teilgenommen, darunter namhafte Hersteller wie Adobe, Battle.net, 1Password und die Bildungsdienstleistungsplattform Schoolyear.
Schoolyear gab an, diese Schnittstelle nutzen zu wollen, um zu überprüfen, ob die Testgeräte der Schüler den Sicherheitsstandards entsprechen, und so die Glaubwürdigkeit der Online-Testumgebung zu erhöhen. Für die Bildungsbranche kann dies Prüfungsrisiken verringern, die durch Systemsicherheitslücken oder Tools von Drittanbietern verursacht werden.
Im Gaming-Bereich hat das Entwicklerteam von Battle.net ebenfalls mit der Evaluierung dieses Mechanismus begonnen. Der zuständige Blizzard-Verantwortliche gab an, dass das neue System dazu beitragen wird, das allgemeine Sicherheitsniveau der Plattform zu verbessern und gleichzeitig eine zusätzliche betriebliche Belastung für die Spieler zu vermeiden. Das Unternehmen sagte jedoch nicht, ob es dies in Zukunft verpflichtend vorschreiben würde.
Diese Änderung zeigt, dass Microsoft versucht, die Einrichtung einheitlicher Sicherheitsstandards für den Zugriff auf das Windows-Ökosystem voranzutreiben. Da die Probleme von Cyber-Angriffen, betrügerischer Software und bösartigen Treibern immer mehr an Bedeutung gewinnen, werden künftig immer mehr Software und Online-Dienste den Gerätesicherheitsstatus in die Betriebsbedingungen einbeziehen. Für Benutzer, die es gewohnt sind, einige Windows-Sicherheitsfunktionen aus Gründen der Kompatibilität, Leistung oder Dual-System-Erfahrung auszuschalten, kann dieser Trend bedeuten, dass mehr Anwendungen erfordern, dass Geräte die von Microsoft festgelegten Sicherheitsgrundsätze erfüllen, bevor sie normal verwendet werden können.
Kommentare