
Zusammenfassung:
Die Kryptowährungsbörse Binance gab kürzlich die vorläufigen Untersuchungsergebnisse des Sicherheitsvorfalls am 29. Oktober bekannt. Binance sagte, dass die Angreifer nach monatelanger Vorbereitung zunächst Malware, gefälschte Rekrutierung und die internen KI-Tools von Binance nutzten, um Zugang zum Wallet-Team zu erhalten, sich schließlich unbefugten Zugriff auf den Signaturdienst des Wallets verschafften und etwa 6,34 Milliarden US-Dollar an digitalen Vermögenswerten transferierten.
Binance gab an, dass alle Verluste von Binance selbst getragen werden: 98 % der betroffenen Token-Vermögenswerte wurden zum 31. Oktober wieder aufgefüllt; Zum Zeitpunkt der Benachrichtigung vom 3. November wurden etwa 2,85 Milliarden US-Dollar an Vermögenswerten eingefroren oder abgefangen. Das FBI führte den Angriff auf Cyberangriffe im Zusammenhang mit Nordkorea zurück.
Ingenieur A wurde von der Homebrew-Phishing-Website auf Google ausgetrickst:
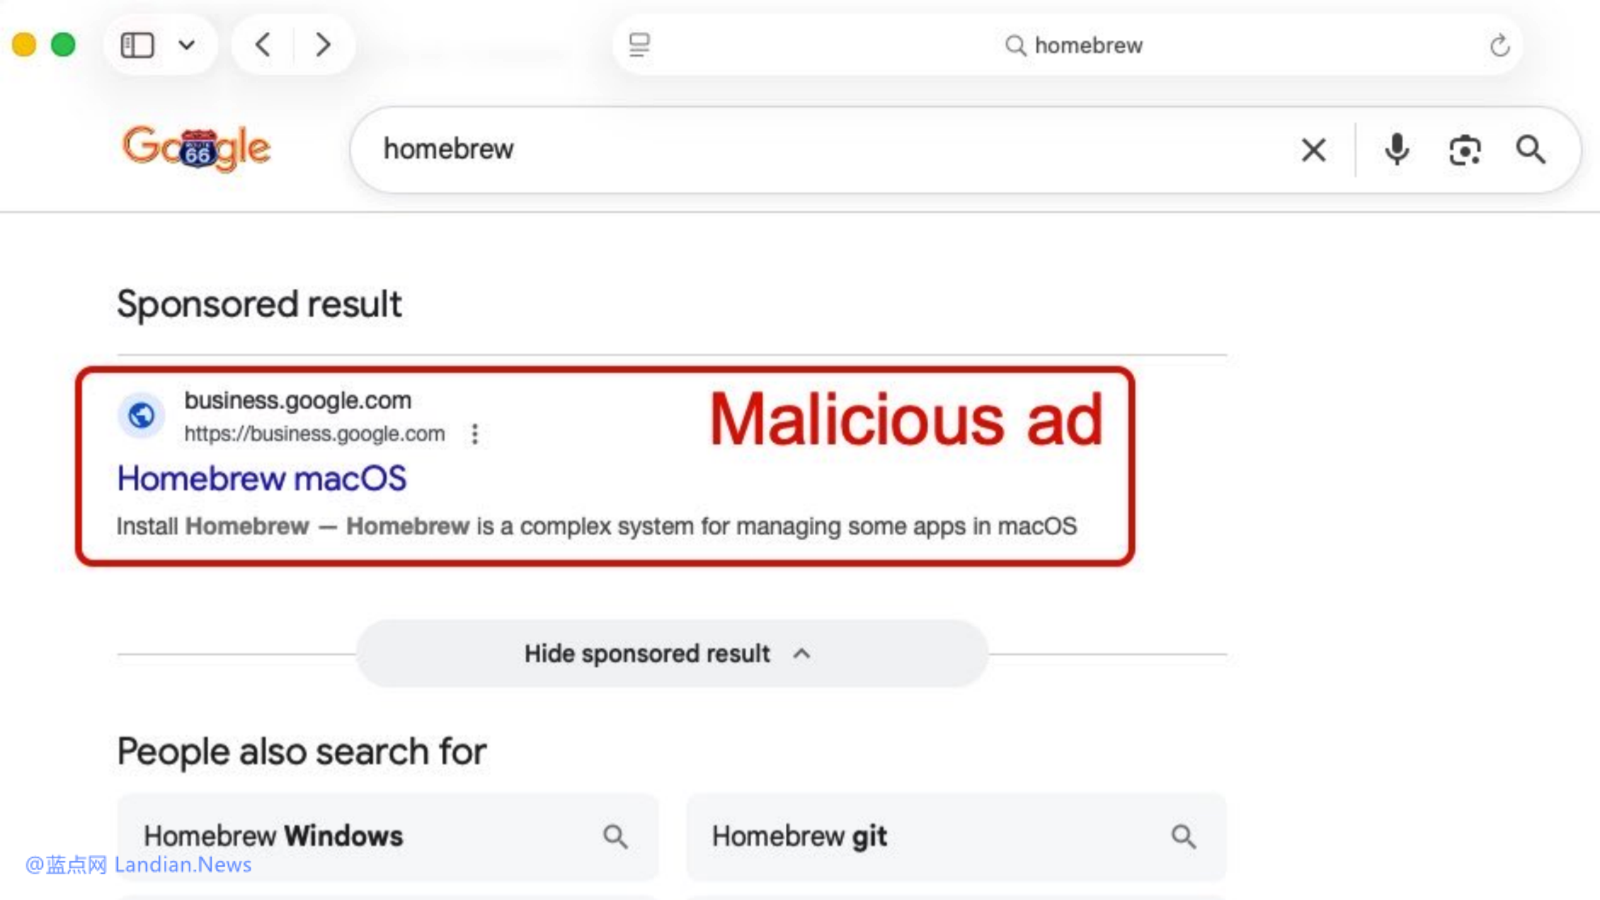
Die Untersuchung ergab, dass Ingenieur A des Wallet-Teams zur Installation eines häufig verwendeten KI-Programmiertools über eine Suchmaschine nach dem Schlüsselwort „Homebrew“ suchte und auf eine vom Angreifer bezahlte Phishing-Website klickte, was dazu führte, dass der Ingenieur ein manipuliertes Homebrew-Installationsprogramm herunterlud.
Binance sagte, dass sein Sicherheitsteam die Anomalie damals entdeckt und anschließend die Ausrüstung des Ingenieurs ausgetauscht und die entsprechenden Anmeldeinformationen ausgetauscht habe. Zu diesem Zeitpunkt hatte der Angreifer jedoch bereits Kenntnis von den Aufgaben des Ingenieurs und relevanten Informationen über seine Kollegen im Wallet-Infrastrukturteam erhalten, und der Hacker griff weiterhin in diese Richtung an.
Der Angriff fand im Juni 2026 statt, die Probleme von Ingenieur A hatten jedoch keine schwerwiegenden Folgen. Es ist nur so, dass Ingenieur A die Informationslecks seiner Kollegen im Wallet-Team verursacht hat und damit den Grundstein für nachfolgende Angriffe von Angreifern gegen Mitglieder des Wallet-Teams gelegt hat.
Von Hackern gefälschtes Rekrutierungs-Phishing von Ingenieur B:
Im September kontaktierte der Angreifer Ingenieur B über eine formelle Jobsuchplattform. In den öffentlichen Informationen dieses Ingenieurs wurde seine Berufserfahrung bei Binance erwähnt. Die Angreifer gaben sich als Projektleiter aus und arrangierten sogenannte Personalgespräche und Interviews mit Firmenchefs. Um Vertrauen aufzubauen, präparierten die Angreifer auch Social-Media-Konten, persönliche Fotos und Videos.
Gegen Ende der zweiten Interviewrunde wurde Ingenieur B gebeten, eine Aufgabe auf seinen Arbeitscomputer herunterzuladen, um sie für die Stellenbewertung zu verwenden. Dieses Repository führt während der Installation ein Schadprogramm aus und ersetzt Komponenten des nativen Entwicklungstools pyenv, um Befehle auszuführen und eine Verbindung zu einem vom Angreifer kontrollierten Server herzustellen.
Binance gab an, dass das Schadprogramm Methoden wie Verschleierung, Umgehung der Erkennung und Löschen von Spuren verwendet habe und die damaligen Terminal-Sicherheitstools das Schadprogramm nicht erkennen konnten. Den Ergebnissen nach zu urteilen, konnte die interne Sicherheitsüberwachung von Binance natürlich keine Auffälligkeiten erkennen, so dass dieses Schadprogramm zum Durchbruch für den Angriff wurde.
Interne KI-Tools wurden als Sprungbrett genutzt und der Signaturdienst wurde kompromittiert:
Bis zum 20. Oktober nutzten Angreifer infizierte Ingenieurcomputer und nutzten die internen KI-Tools von Binance, um die Kontrolle über die Geräte von zwei anderen Wallet-Team-Ingenieuren zu erlangen, darunter Wallet-Team-Ingenieur A, die zuvor von der Lieferkette angegriffen worden waren.
Der Angreifer entdeckte dann, dass sich auf dem Computer von Ingenieur A ein Token mit Berechtigungen zur Containerbereitstellung befand. Am 29. Oktober, 17:15–19:56 UTC, loggte sich der Angreifer am Computer eines anderen Wallet-Ingenieurs ein, nutzte die gestohlenen Anmeldeinformationen, um den Container bereitzustellen und löste das bösartige Skript aus. Der Angreifer verschaffte sich schließlich unbefugten Zugriff auf den internen Wallet-Signaturdienst und leitete die Übertragung ein, wobei er den normalen Auszahlungsprozess von Binance umging.
Die von Binance offengelegten Vermögensübertragungen umfassen: 233,46 Millionen XRP, etwa 970.500 SOL, etwa 44,2 Millionen OP und 18.270 BTC. Nachdem Binance behauptet hatte, dass große Überweisungen einen internen Alarm innerhalb des Unternehmens ausgelöst hätten, leitete Binance eine Untersuchung ein und setzte Abhebungen aus. Die tatsächliche Situation war jedoch, dass Binance zunächst keine Probleme mit dem Autorisierungsmechanismus der Wallet-Signatur entdeckte. Infolgedessen initiierte der Angreifer auch nach Entdeckung der Anomalie weiterhin mehrere erfolgreiche Übertragungen.
Es sind alles klassische Betrügereien, aber die Binance-Ingenieure haben sie nicht identifiziert:
Das Phishing- oder Social-Engineering-Verhalten, auf das Ingenieur A oder Ingenieur B stößt, ist ein klassischer Betrug, der in den letzten Jahren von Hackern entwickelt wurde. Pay-per-Click-Phishing-Websites in Suchmaschinen sollten nicht verwendet werden. Zumindest sollte der Techniker uBlock Origin installieren, um Anzeigen in der Google-Suche zu blockieren.
Die Betrügereien von Ingenieur B kommen ebenfalls sehr häufig vor. In den letzten Jahren haben Hacker häufig gefälschte Personas erstellt, um Rekrutierungsbetrug für Kryptowährungsunternehmen zu starten. Einige wollen sich Kryptowährungsunternehmen anschließen, während andere von Arbeitssuchenden verlangen, dass sie bösartige Warehouses herunterladen und Hausaufgaben einreichen. Auch die Erfolgsquote von Hackern ist sehr hoch.
Es ist hier nicht angebracht, Ingenieur A und Ingenieur B die Schuld zu geben. Schließlich kann nicht von jedem verlangt werden, ein Sicherheitsingenieur zu sein, aber dies scheint auch darauf hinzudeuten, dass die interne Sicherheitsschulung von Binance nicht vorhanden ist. Zumindest diese klassischen Betrügereien sollten durch interne Sicherheitsschulungen vermittelt werden, um das Sicherheitsbewusstsein der Mitarbeiter zu stärken.
Selbst wenn Binance-Hacker den größten Angriff in der Geschichte der Kryptowährungsbranche durchführen, wird geschätzt, dass andere Kryptowährungsunternehmen und Kryptowährungsingenieure weiterhin mit ähnlichen Betrügereien konfrontiert werden, und es wird definitiv weiterhin Betrügereien von Kryptowährungsunternehmen geben.
Kommentare