Zusammenfassung:
Der französische Außenminister Jean-Noël Barrot sagte am Dienstag, dass die französische Regierung „keine Reaktion“ auf den groß angelegten Cyberangriff auf französische Supermarktkühlschränke im Oktober ausschließen werde. Frankreich machte den Iran für den Angriff verantwortlich. Am Dienstagmorgen berief die französische Regierung den iranischen Botschafter in Frankreich ein. Zuvor hatte Paris am Montag erklärt, dass seine Ermittlungen ergeben hätten, dass der Cyberangriff von Shahid Kaveh durchgeführt wurde, einer Organisation, die der Cyberabteilung des Korps der Islamischen Revolutionsgarden des Iran angeschlossen ist.
Barrow sagte in einem Interview, dass die französische Regierung Maßnahmen wie ein Einreiseverbot nach Europa und das Einfrieren der Vermögenswerte aller Verantwortlichen verhängen könnte, um weitere böswillige Aktionen gegen die europäische Region zu verhindern.
Ermittlungen deuten auf iranische Hacker hin
In der Nacht vom 11. auf den 12. Oktober griffen Hacker aus der Ferne etwa 700 Lebensmittelgeschäfte an, wodurch die Temperatur in den Kühl- und Gefrierschränken der Geschäfte auf maximal 50 Grad Celsius (122 Grad Fahrenheit) anstieg.
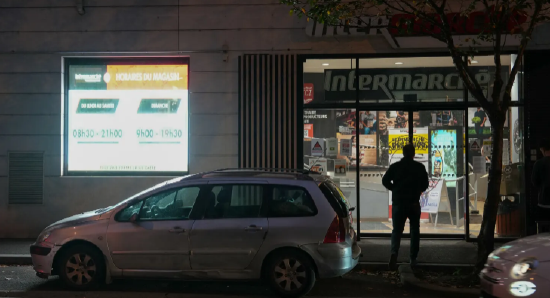
Ungewöhnlich hohe Temperaturen führen dazu, dass Lebensmittel verderben und Brände verursachen, was zu Schäden in zweistelliger Millionenhöhe führt. Mehrere große französische Einzelhändler wurden ins Visier genommen, darunter Intermarché, E.Leclerc, Carrefour, Monoprix und Coopérative U.
Die Pariser Staatsanwaltschaft strebt die Ausstellung eines internationalen Haftbefehls an, sagte Oberstaatsanwältin Laure Beccuau in einer Erklärung.
In der Erklärung heißt es, dass die Ermittler herausgefunden hätten, dass bei dem Angriff Farsi verwendet wurde und dass die entsprechenden IP-Adressen auf Geräte im Iran verwiesen. Die Untersuchung ergab auch, dass der Angriff im Dienste einer ausländischen Macht, in diesem Fall des Iran, durchgeführt wurde.
In der Erklärung wurde darauf hingewiesen, dass das Ziel des Hackerangriffs Kühlsteuerungen von Danfoss und Dixell waren. Der Angreifer steuert das Gerät über eine Webschnittstelle fern, löst eine Endlosschleife von Abtauvorgängen aus und schaltet gleichzeitig Sicherheitsalarme an den Sensoren aus. Diese Alarme sollen ausgelöst werden, wenn die Temperatur einen voreingestellten Schwellenwert überschreitet.
Frankreich schlägt vor, eine neue Runde von Sanktionen gegen den Iran zu verhängen
Die französische Regierung sagte am Montag außerdem, sie werde vorschlagen, dass die Europäische Union eine neue Runde von Sanktionen gegen alle iranischen Unternehmen und Einzelpersonen verhängt, die an dem Cyberangriff beteiligt sind, und den iranischen Botschafter nach Frankreich einbestellt.
Das französische Ministerium für Europa und auswärtige Angelegenheiten sagte in einer Erklärung:
„Frankreich verurteilt aufs Schärfste die inakzeptablen Cyberangriffe der Islamischen Republik Iran auf französischem Boden gegen französische Interessen.“
„Diese Operation ist in Ausmaß und Aggressivität beispiellos. Es ist der erste Cyberangriff, der ausschließlich zum Zweck der Zerstörung auf französischem Boden durchgeführt wird.“
Das Ministerium sagte außerdem: „Dieser Akteur stellt eine anhaltende Bedrohung für unsere kritische Infrastruktur dar. Diese verheerenden Cyberangriffe sind ungerechtfertigt, unentschuldbar und verstoßen gegen internationales Recht.“
Frankreich hat zuvor mit dem Iran in Verbindung stehende Akteure für eine Reihe von Cyberangriffen im Land verantwortlich gemacht, darunter Cyberangriffe und Informationsmanipulationsoperationen gegen Charlie Hebdo im Jahr 2023 sowie ähnliche Vorfälle während der Olympischen Spiele 2024 in Paris. Diese Vorfälle führten schließlich dazu, dass Frankreich im März 2026 Sanktionen gegen das private iranische Unternehmen Emennet Pasargad verhängte.
Die europäische Infrastruktur ist Cybersicherheitsrisiken ausgesetzt
Im November wurden weitere Supermarktkühlschränke in anderen Teilen Europas ins Visier genommen. Mehrere Geschäfte in Belgien, Luxemburg, den Niederlanden, Finnland, Irland und Schweden meldeten Verluste.
Die französische Blutspendebehörde (EFS) gab an, dass auch französische Blutbanken am 2. November Opfer eines Cyber-Sicherheitsangriffs wurden.
EFS sagte in einer Erklärung, dass die von medizinischen Einrichtungen und Biobanken geforderten Temperatur- und Abtauschwellenwerte für Kühlgeräte zur Lagerung von Blutprodukten und Proben „auf übermäßig hohe Werte festgelegt“ seien.
Gleichzeitig hat eine Reihe falscher Bombendrohungen auch die europäischen Staats- und Regierungschefs und die Öffentlichkeit verunsichert. Die Drohungen haben zur Notumleitung Dutzender Passagierflüge geführt.
Simon Edwards, CEO der Agentur für Cybersicherheitstests SE Labs, sagte in einem per E-Mail gesendeten Kommentar:
„Dies scheint ein ziemlich direktes Signal zu sein, das feindliche Kräfte an die europäischen Regierungen senden und sie warnen, dass diese Kräfte jederzeit die Möglichkeit haben, in kritische Infrastrukturen einzugreifen und grundlegende öffentliche Dienste zu stören.“
„Ob dies ein Versuch ist, Regierungen einzuschüchtern oder die Vorbereitung größerer Operationen, es zeigt, wie verwundbar unsere Infrastruktur sein kann.“
Er wies außerdem darauf hin: „Das Fehlen grundlegender Netzwerksicherheitsschutzmaßnahmen ist ein Schlüsselfaktor für den Erfolg dieser Angriffe. Warum sind diese Kühlschränke überhaupt mit dem Internet verbunden? Warum können Außenstehende ohne Passwortschutz auf sie zugreifen?“
Kommentare