
Zusammenfassung:
„
Schwarze japanische Unternehmen sind zum Sport geworden“
Vor ein paar Tagen hat ein alter Mann diesen Satz auf Reddit gepostet. Der Grund dafür war, dass er auf eine Seite mit japanischen Nachrichten gestoßen war, auf der es um „XX Unternehmen wurde gehackt und Daten könnten durchgesickert sein“ ging.
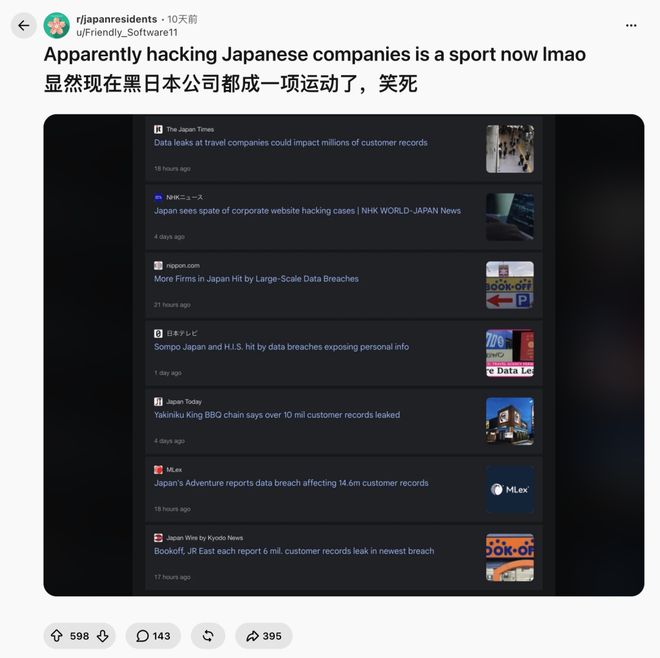
Am 5. Oktober entschuldigte sich beispielsweise die Grillrestaurantkette „Shaobao King“ und sagte, dass möglicherweise mehr als 10,78 Millionen Mitgliedsinformationen ihrer eigenen App durchgesickert seien;
Vier Tage später meldete sich Skyticket, das Flüge und Hotels bucht, sofort und teilte mir mit, dass möglicherweise 14,64 Millionen Informationen durchgesickert seien;
Am selben Tag sagte auch der Antiquariatsriese Bookoff, dass möglicherweise 6,43 Millionen Daten durchgesickert seien.
In nur vier Tagen bestand die Gefahr, dass 30 Millionen Mitgliederinformationen von drei Unternehmen durchsickern.
Und das ist nur die Spitze des Eisbergs.
Laut einer Zusammenfassung der Nachrichtenagentur Jiji und des Sicherheitsanbieters CS2 gaben zwischen dem 25. September und dem 9. Oktober mehr als ein Dutzend bekannte Unternehmen und Institutionen in Japan bekannt, dass sie gehackt wurden und der Verdacht besteht, dass ihre Daten durchgesickert sind.
Okay, okay, jetzt muss ich eine Gruppe bilden, um mich zu verbeugen und mich zu entschuldigen...
Angesichts dieser massiven „Hacker-Bewegung“ kann Japans Chefkabinettssekretär nur sagen, dass es nicht klar ist, ob die Vorfälle miteinander zusammenhängen; und die Untersuchung der Angriffsmethoden durch die National Police Agency soll erst im März 2027 Ergebnisse liefern.
Nein Mann, der Dokumentarfilm muss zu diesem Zeitpunkt bereits seine zweite Staffel veröffentlicht haben.
Nachdem Sie das gesehen haben, fragen Sie sich vielleicht: Warum brach plötzlich eine so große Welle von Hackern in Unternehmen ein?
Hinter der Theorie der extremen Gewalt in der Welt muss etwas stecken
KI
.
Obwohl die offizielle Untersuchung noch nicht herausgefunden hat, ob Hacker KI eingesetzt haben, ist der Trend bereits offensichtlich:
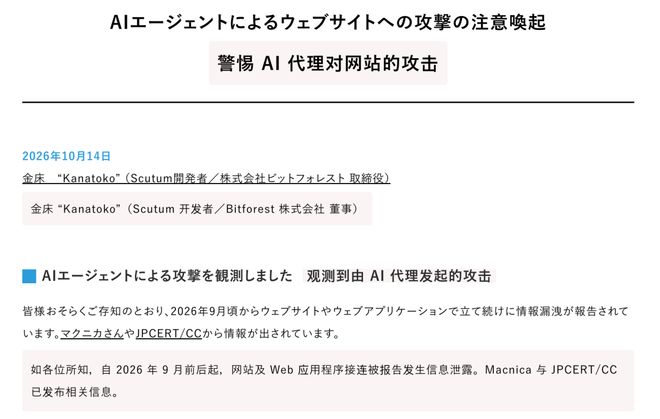
Die japanische Polizei hat zuvor mehrere Teenager festgenommen, die ChatGPT nutzten, um in japanische Unternehmen einzudringen; Am 14. Oktober veröffentlichte das japanische Sicherheitsunternehmen Scutum außerdem einen Bericht, in dem es hieß, dass mindestens drei IPs AI Agent nutzten, um japanische Unternehmenswebsites anzugreifen, und einer von ihnen wechselte innerhalb von 8 Stunden reibungslos zwischen mehr als einem Dutzend Hacking-Tools.
Aber das Problem kommt wieder. KI-Hacker gibt es überall auf der Welt. Warum fangen sie nur japanische Unternehmen, um sie zu töten?
Tut mir leid, die Hälfte der Schuld liegt bei den Japanern.
Erstens verfügen viele japanische Unternehmen über eine veraltete IT-Infrastruktur und ein langfristiges, veraltetes Sicherheitsmanagement.
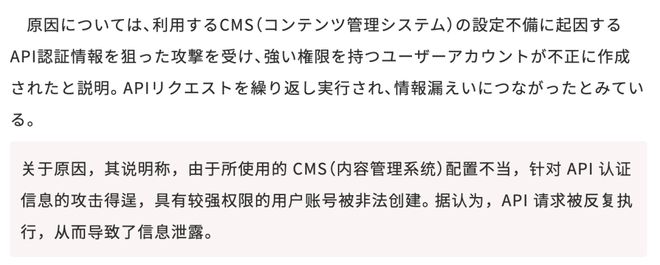
Am 28. September gab Shueisha, ein führendes Unternehmen der Comic-Branche, bekannt, dass das Unternehmen aufgrund einer falschen CMS-Konfiguration seines Blogger-Management-Systems gehackt wurde. CMS ist das Content-Backend der Website. Es bleibt eine spezielle Öffnung zum Andocken von Programmen übrig. Ursprünglich musste die Identität vor der Freigabe überprüft werden, die Einstellungen waren jedoch falsch. Der Hacker umging die Prüfung und eröffnete für sich ein Konto auf Administratorebene.
Es ist, als ob der Zutrittskontrollkartenautomat in einem Bürogebäude falsch eingerichtet wurde. Ursprünglich konnte nur der Grundstückseigentümer eine Karte beantragen. Doch ein Passant stand da, zog die Karte durch und holte sich dann eine Gebäudezugangskarte.
Laut Statistiken der japanischen Nationalpolizeibehörde gab es im ersten Halbjahr dieses Jahres 123 Ransomware-Fälle, was einen Rekord seit Beginn der Statistik darstellt, und die Hälfte der Opfer waren VPN-Geräte.
Um ehrlich zu sein: Wenn Sie japanische Websites genutzt haben, wird dieses Ergebnis nicht überraschen.
Der Atem des Jahrtausends gibt den Menschen immer das Gefühl, zwanzig Jahre zurückgereist zu sein.
Um es ganz klar auszudrücken:
Die IT-Technologie und das Bewusstsein der Unternehmen sind sehr rückständig...
Offizielle Website der Japan Meteorological Agency
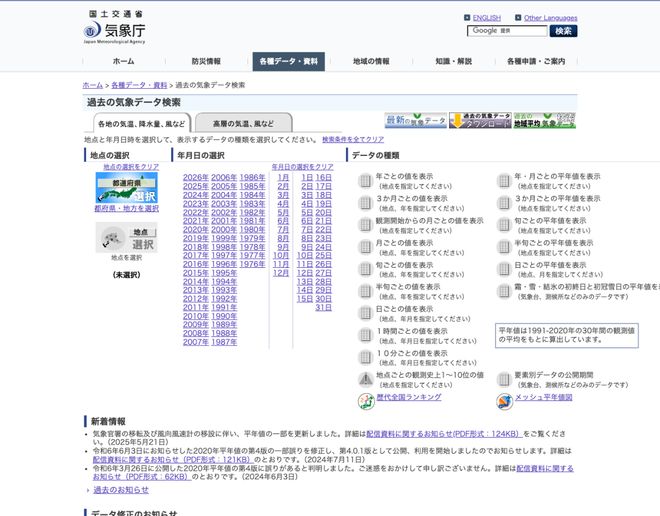
Einige Internetnutzer beschwerten sich darüber, dass wir das Jahr 2026 schreiben und viele japanische Website-Passwörter immer noch keine Sonderzeichen wie *, !, : usw. verwenden dürfen und die Länge auf 8 bis 12 Zeichen begrenzt ist, aus Angst, dass Hacker beim Brute-Force-Cracking nicht über genügend Rechenleistung verfügen;
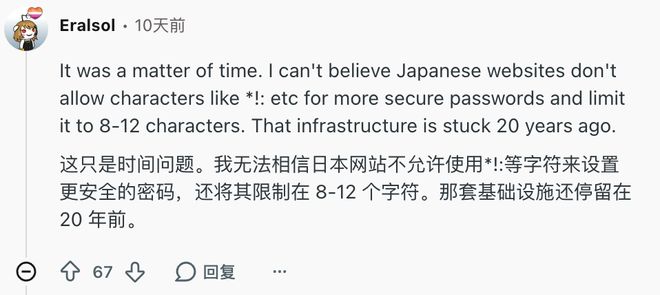
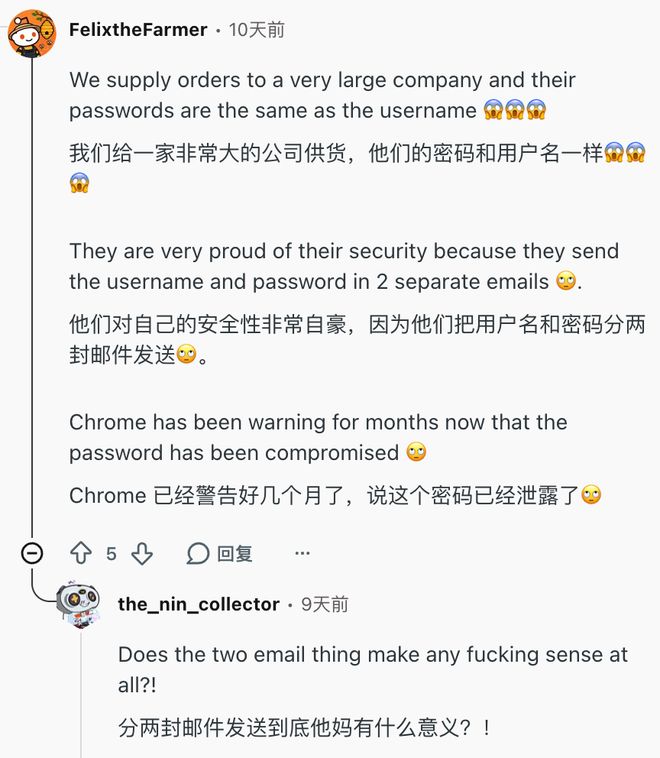
Einige Leute sagen, dass die Passwörter und Benutzernamen einiger großer Unternehmen genau gleich sind, und sie sind immer noch von dem alten Ritual von „PPAP“ besessen, bei dem Ihnen zunächst eine verschlüsselte ZIP-komprimierte Paket-E-Mail und dann eine zweite E-Mail mit dem entpackten Passwort im Klartext gesendet wird.
Was ist der Unterschied dazu, den Schlüssel unter die Fußmatte zu legen und dann eine Notiz mit der Aufschrift „Der Schlüssel ist unter der Fußmatte“ anzubringen?
Einige Leute sagen auch, dass ein bestimmtes Fertigungsunternehmen sich weigert, sein ERP-System (Unternehmensverwaltungssoftware) zu aktualisieren, und seinen Mitarbeitern erlaubt, weiterhin Windows 7 in virtuellen Maschinen zu verwenden. Allerdings hat Win7 bereits 2020 Sicherheitsupdates eingestellt...
Vielleicht sind Sie verwirrt, nachdem Sie das gesehen haben: Ist Japan nicht eine Technologiemacht?
Japan ist stark in der Herstellung von Autos, Kameras und Spielekonsolen, die in die ganze Welt verkauft werden können.
Aber Softwaresysteme, insbesondere IT-Systeme, die von Unternehmen intern genutzt werden, werden fast ausschließlich an Outsourcing-Unternehmen übergeben.
Japans Agentur zur Förderung der Informationsverarbeitung hat zuvor eine Reihe von Weißbüchern herausgegeben.
In den Vereinigten Staaten sind 65,4 % der IT-Talente bei großen Anwenderunternehmen (wie Banken, Einzelhändlern und Produktionsstätten mit eigenen technischen Teams) beschäftigt, und nur 34,6 % sind bei ausgelagerten IT-Unternehmen beschäftigt.
Aber in Japan ist es genau umgekehrt.
Im Jahr 2015 haben 72 % des japanischen IT-Personals IT-Unternehmen ausgelagert; im Jahr 2020 lag dieser Anteil bei 73,6 %. Kann es noch steigen? !
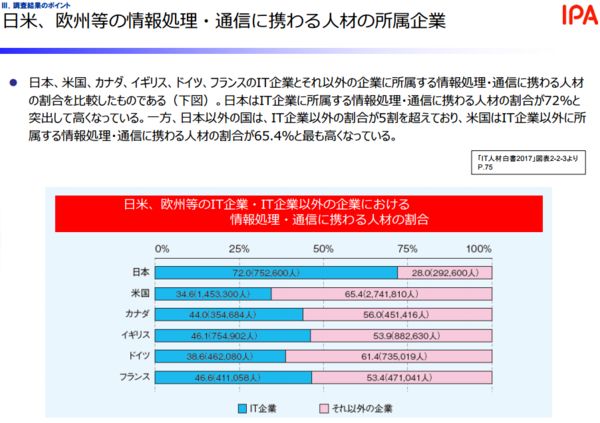
Das bedeutet, dass die überwiegende Mehrheit der großen traditionellen japanischen Unternehmen fast keine internen F&E- sowie Betriebs- und Wartungskapazitäten hat.
Diese Art der Informationsasymmetrie und der umständliche Docking-Prozess haben dazu geführt, dass Unternehmen bei der IT-Wartung äußerst rückständig sind. Es ist fast so: „Wenn es verwendet werden kann, dann tun Sie es nicht.“
In einer solchen Umgebung ist es nicht verwunderlich, dass es seltsame Passwortregeln und Konfigurationsfehler gibt.
Noch wichtiger ist, dass dieses Full-Personal-Outsourcing-Modell angesichts von Supply-Chain-Angriffen eine Super-Chain-Mine ist: Solange ein Outsourcer auf unterster Ebene von Hackern angegriffen wird, werden seine großen Unternehmenskunden einer nach dem anderen wie Dominosteine fallen.
Zum Beispiel gaben Daiwa Securities und Citizen vom 5. bis 6. Oktober bekannt, dass ihre Daten möglicherweise durchgesickert seien, weil derselbe Outsourcer, der ihnen ihre Kundendienstsysteme zur Verfügung gestellt habe, kompromittiert worden sei.
8,72 Millionen Nachrichten des Karaoke-Riesen Big Echo könnten durchgesickert sein, auch aufgrund eines Virus auf dem Computer eines Mitarbeiters des Outsourcers.
Da die IT japanischer Unternehmen so alt und das Sicherheitsmanagement so rückständig ist, liegt es auf der Hand, dass etwas schon vor langer Zeit hätte passieren müssen. Warum passiert es jetzt?
Shichao ist der Meinung, dass die Fähigkeiten des KI-Modells auf ein neues Niveau gestiegen sind.
In der Vergangenheit hatten Hacker nicht so viel Energie, um Unternehmen einzeln zu knacken. Ich muss doch versuchen, etwas Gutes zu bekommen, oder? Viele Unternehmen haben heute überlebt, indem sie sich auf „Low-Cost-Performance“ verlassen haben.
Aber
KI
Zuallererst: Wer ist kostengünstiger als Sie beide? Die Grenzkosten für einen Hacker, ein weiteres Unternehmen anzugreifen, liegen bei nahezu Null.
Darüber hinaus erforderten die Probleme nach der Suche nach Schwachstellen, wie z. B. wie man Schwachstellen ausnutzt, welche Daten nach dem Hackerangriff gefunden werden sollten und welche Tools verwendet werden sollten, in der Vergangenheit allesamt, dass Hacker vor dem Computer saßen und Schritt für Schritt manuell vorgingen. Eine Person könnte nicht mehrere Hacker an einem Tag angreifen.
Jetzt können diese Schritte aber auch an den KI-Agenten übergeben werden, und die KI kann sie 24 Stunden am Tag nacheinander ausprobieren.
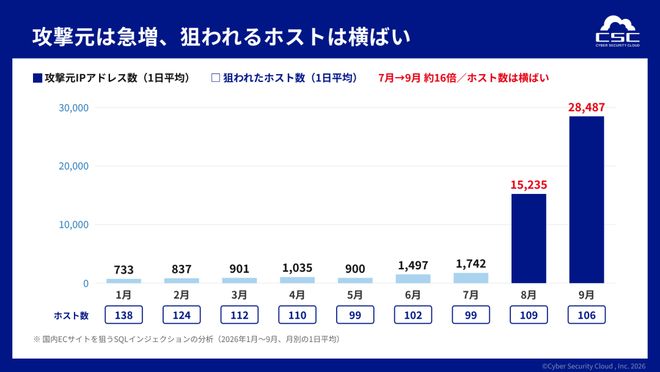
Mit dem Ziel japanischer E-Commerce-SQL-Injection-Angriffe stieg die Anzahl der Angriffsquellen-IPs innerhalb von zwei Monaten auf das 16-Fache
Zweitens
KI
Die Schwelle, ein Hacker zu werden, wurde ebenfalls abgeschafft.
Um ein Hacker zu sein, musste man in der Vergangenheit die zugrunde liegende Architektur, Assembly und das Schwachstellen-Mining verstehen; Jetzt müssen Sie nur noch wissen, wie man mit KI chattet, um ein Hacker zu werden.
Wie bereits erwähnt, hat die japanische Polizei viele Menschen festgenommen
KI
Der Cyberkriminelle war minderjährig.
Im Februar 2025 verhaftete die Tokyo Metropolitan Police Department drei Mittel- und Oberstufenschüler im Alter von nur 14 bis 16 Jahren. Mithilfe von KI haben sie ein illegales Anmeldeprogramm geschrieben, sich bei den Rakuten Mobile-Konten anderer Personen angemeldet, hektisch Mobiltelefonkarten geöffnet und diese dann weiterverkauft.
Im Dezember gab die japanische Internetcafé-Kette „Happy CLUB“ bekannt, dass die Informationen von 7,29 Millionen Mitgliedern durchgesickert seien. Später stellte sich heraus, dass der Initiator ein 17-jähriger Oberschüler aus Osaka war. Er nutzte ChatGPT, um das Strafverfahren zu verbessern. In der Kriminalgruppe war sogar ein Sechstklässler.
Nun, die KI hat technologische Gleichheit und strafrechtliche Gleichheit erreicht.
Früher war man ein Neuling und konnte auf der Tastatur nur 666 drücken; Jetzt sind Sie ein Neuling und die KI wird Ihnen beibringen, wie man Skripte schreibt und Schritt für Schritt in das Spiel einsteigt.
Eine Seite ist
KI
Die rasante Entwicklung der Technologie geht mit einer schlechten IT-Infrastruktur einher.
Japan ist zu einem Anfängerdorf für Hacker geworden.
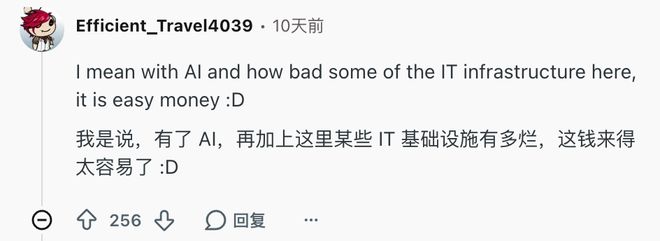
Obwohl diese Geschichte wie ein rein japanischer Witz klingt, macht diese Bewegung sicherlich nicht in Japan halt.
Die Entwicklung der Großmodellindustrie ist immer noch zu schnell:
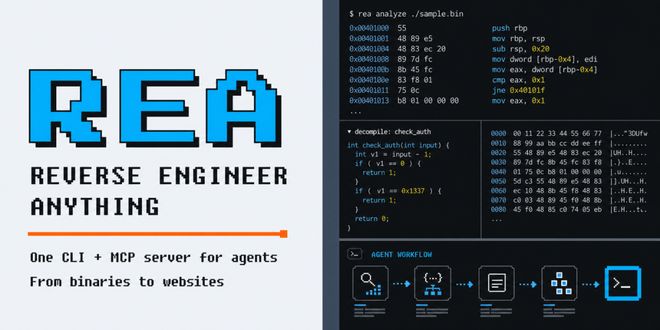
Zum Beispiel wurde REA, das Reverse-Engineering-Tool, das Anfang Oktober ganz oben auf der GitHub-Hotlist stand, von einigen Internetnutzern verwendet, um die Community-Zugangskontroll-App zu entschlüsseln, und jemand hat das Bluetooth-Protokoll des Toiletten-Applets innerhalb einer halben Stunde umgekehrt. (siehe Details).
Wenn normale Menschen in einer halben Stunde Software und Protokolle knacken können, werden sie dann in Zukunft in der Lage sein, Kontrollterminals am Fließband in Fabriken und alte Systeme in Krankenhäusern ihrer Heimatstadt zu knacken?
Sobald die KI-Hacker eines Tages genug Erfahrung im Novice Village gesammelt haben, wird die nächste Karte, die ausgereizt wird, einfach irgendeine schwache Ecke auf der Welt sein, die noch das Glück hat, zu glauben, dass es niemandem auffallen wird.
Schließlich gibt es nie einen Jäger, dem es an Fleisch mangelt, sondern nur an Beute, die keine Zeit hatte, sich zu verstecken.
Kommentare